flowchart LR
N0["01 认证与授权"]
N1["02 过滤链"]
N2["03 协议与令牌"]
N3["04 接口与输入"]
N4["05 秘密与供应链"]
N5["06 审计与验证"]
N0 --> N1 --> N2 --> N3 --> N4 --> N5
安全认证与授权
现代 Java Backend Engineering 学习路线:安全认证与授权
0 子目录5 文档
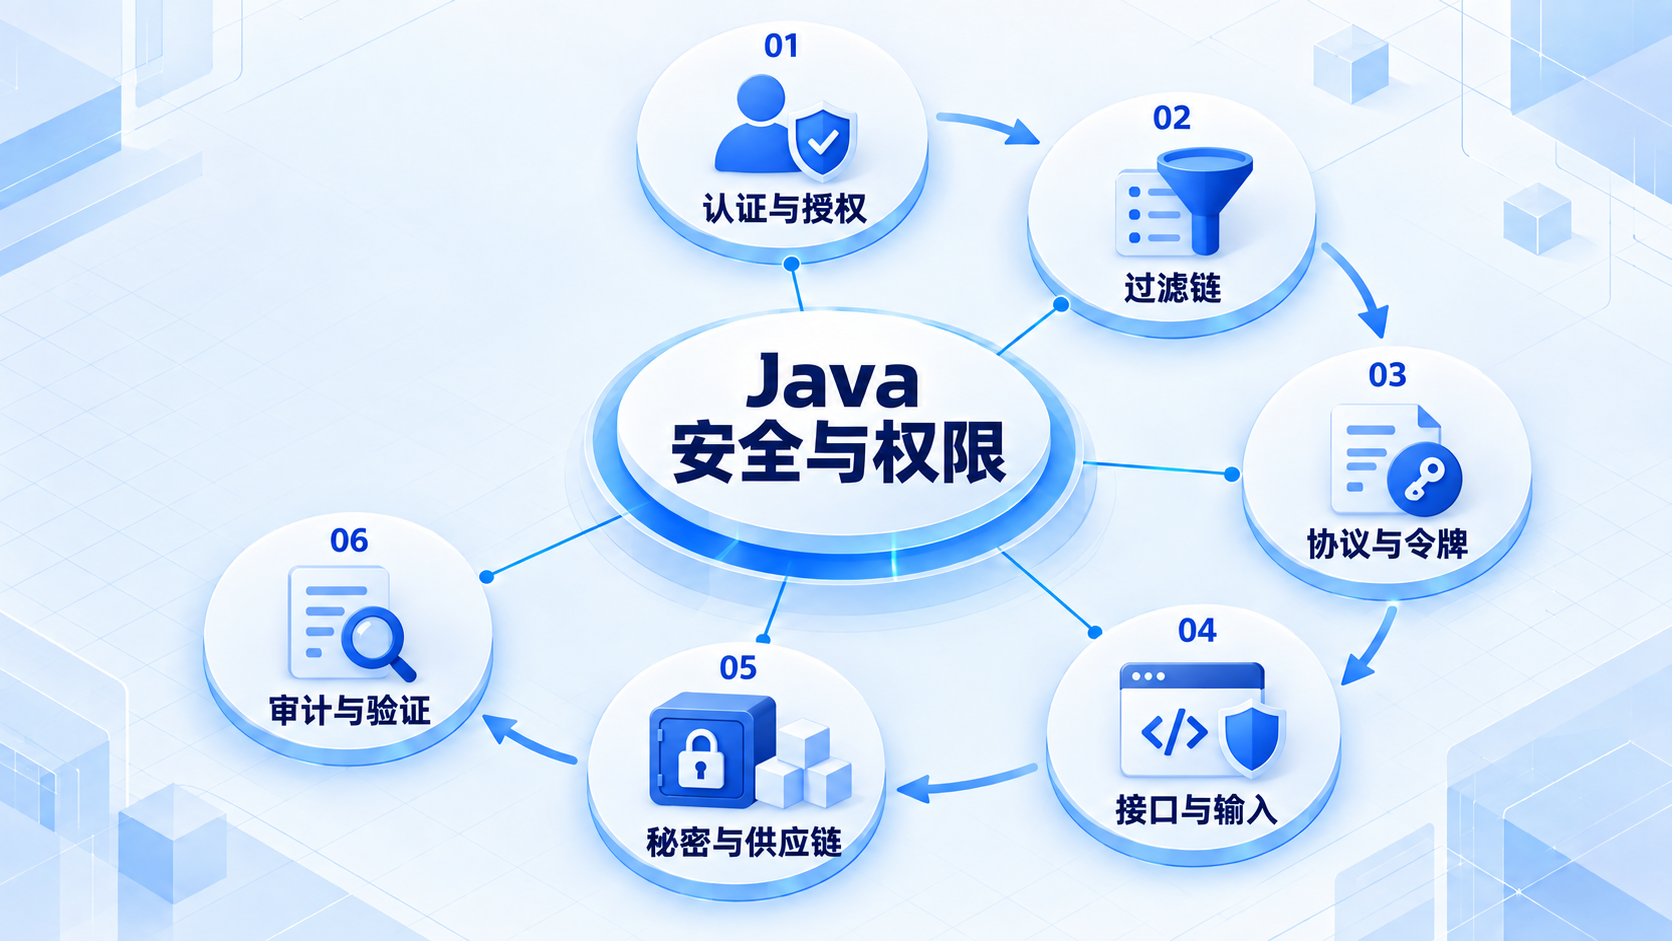
CHAPTER OVERVIEW · 章节概览
先理解认证、授权与过滤链,再学习协议和令牌;输入、秘密、依赖和审计都属于安全边界。
本章学习路线
箭头表示建议的学习顺序;先理解问题,再逐步进入实现与实践。
按顺序学习
5安全、认证与授权:从零开始的阶段导学登录成功只证明了身份,不代表用户可以读取任何订单或修改任何账户。这一阶段从认证与授权的区别开始,再看会话、输入、依赖和日志中的风险。先把业务允许的操作写清,配置才有依据。Spring Security:过滤链、认证、授权与方法安全一次请求进入 Spring MVC 之前,通常已经经过安全过滤链。用户身份怎样建立、权限在哪里检查,都与这条链有关。下面沿着请求顺序介绍,再解释为什么方法级授权仍然有用。OAuth 2.0、OIDC、JWT 与 API 安全“用 JWT 登录”和“接入 OAuth”经常被放在一起说,但令牌格式、授权流程和身份信息是不同的问题。先把 OAuth 2.0、OIDC、JWT 分开,再通过一次调用过程看它们怎样配合。Java 应用安全:输入、秘密、供应链、文件与审计安全问题可能从一个上传文件开始,也可能来自泄露的密钥或过期依赖。这里不把它们当成零散检查项,而是跟着数据进入、处理、保存和记录的过程,看每一处应该限制什么、保留什么。安全、认证与授权推荐阅读安全文档可以围绕具体问题读:密码如何保存,登录状态如何传递,某条数据应由谁访问?先查标准与框架文档,再用测试确认配置效果,比直接复制一份通用安全配置更可靠。